


MaxPatrol EDR
Злоумышленники постоянно находят уязвимости в информационных системах, используют легитимные инструменты (CMD, Bash, WMI, Powershell) для реализации атак, которые могут пропустить средства защиты, основанные на сигнатурном анализе.
MaxPatrol EDR поможет оперативно выявлять сложные угрозы и целевые атаки, обеспечит уверенное реагирование и автоматизацию рутинных операций с учетом особенностей инфраструктуры и процессов построения ИБ в вашей компании.
Поставляется с набором экспертных правил PT ESC, благодаря чему способен выявлять популярные техники злоумышленников из матрицы MITRE ATT&CK.
Кому подойдет:
- Уже есть базовая защита устройств
- Нужна защита от продвинутых инструментов хакеров и целевых атак именно на вашу организацию
- Есть свой SOC и нужна защита от АРТ-группировок и опытных хакеров
- Нужны не только превентивные меры, но и реагирование на атаки
- Уже есть решения Positive Technologies и хочется подобрать продукты для единой экосистемы
- Высокий уровень импортозамещения — нужна поддержка всего набора отечественных операционных систем
В продуктах MaxPatrol EDR и MaxPatrol EPP используется единый агент для эшелонированной защиты, что исключает риски несовместимости, упрощает администрирование, уменьшает нагрузку на устройства — такую возможность предлагают только зрелые вендоры.
Файлы

Похожие продукты и решения

Программный L4/L7 балансировщик нагрузки 5А
Программный L4/L7-балансировщик нагрузки уровня Enterprise, разработанный компанией 5А. Решение внесено в Единый реестр российского ПО (свидетельство № 2024681673 от 12.09.2024) и предназначено для эксплуатации в высоконагруженных и требующих отказоустойчивости инфраструктурах.

InfraRed
Мультисервисное решение для управления и анализа конфигураций и учета активов ИТ-инфраструктуры.
AlphaSense
Комплексное автоматизированное решение для поиска и активной проверки известных уязвимостей.

Сервисная поддержка Fortinet
Здесь вы можете оформить сервисную поддержку вашего оборудования Fortinet от инженеров Netwell.
UDV DATAPK Industrial Kit
UDV DATAPK Industrial Kit – комплексное решение для мониторинга кибербезопасности и оперативного обнаружения инцидентов в промышленных сетях без негативного влияния на защищаемые системы.
UDV ITM
UDV ITM – cистема зонтичного мониторинга, предназначенная для мониторинга функционирования распределенных автоматизированных и информационных систем различного назначения, в том числе АСУ ТП.

UDV DATAPK Version Control
Решение UDV DATAPK Version Control помогает специалистам АСУ ТП и экспертам по кибербезопасности решить задачу централизованного хранения проектов ПЛК и отслеживания изменений в них. При необходимости решение предоставляет возможность быстро отследить цепочку изменений и восстановить требуемую версию проекта ПЛК.

Netopia Firewall Compliance
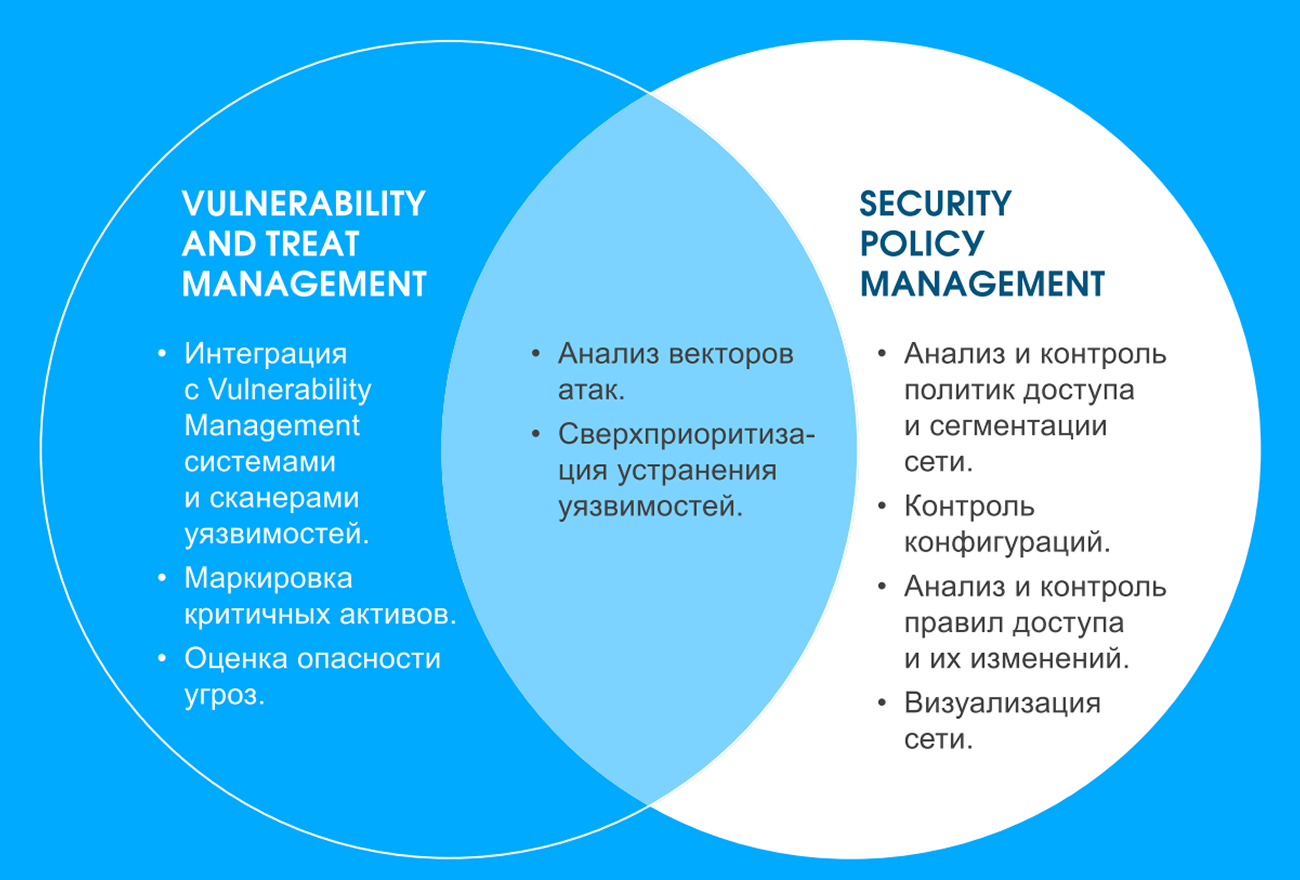
Российская NSPM-платформа, позволяющая приоритизировать сетевые уязвимости и прогнозировать возможные векторы атак – предупреждать ИБ-инциденты, а не разбираться с их последствиями.

FlowCollector
FlowCollector — это анализатор сетевого трафика, который непрерывно отслеживает входящие и исходящие из сети пакеты, гибко реагируя на обнаруженные в них аномалии.

MaxPatrol VM
Positive Technologies MaxPatrol VM обеспечивает комплексное управление уязвимостями в IT-инфраструктуре предприятия.


MaxPatrol Endpoint Security
Непробиваемая защита для конечных устройств, с которой начинается непрерывная работа бизнеса.
PT X
Первое облачное решение для мониторинга и реагирования с финансовым обязательством гарантировать результат. Мониторинг и реагирование 24х7 — облачное решение для компаний любого размера, бюджета и отрасли.
MaxPatrol EPP
Endpoint Protection Platform (платформа для защиты конечных точек). Базовая защита от вирусов, шифровальщиков, троянов, ВПО и массовых атак.
Dosgate
DosGate — адаптивная система комплексной защиты IT-инфраструктуры от DDoS-атак и сетевых угроз, которая состоит из сетевой и сессионной защиты, с возможностью подключения готовых комплектов правил — быстро и без дополнительных настроек. Высокая эффективность решения DosGate позволяет получить производительность очистки от DDoS до 400 Gbps и 400 Mpps на одной аппаратной платформе, обеспечивая защиту от L3–L7 DDoS-атак

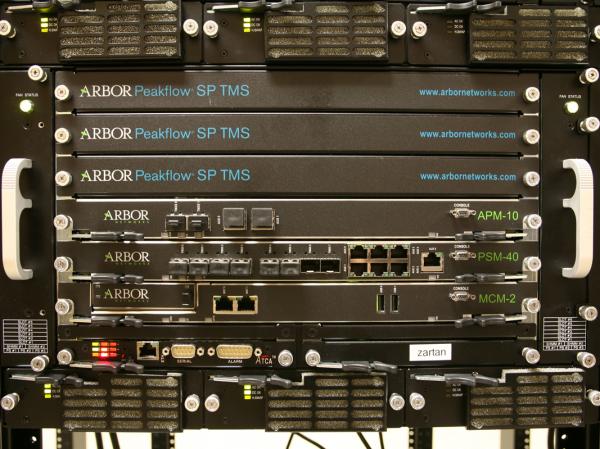
Arbor SP, TMS
Arbor SP и Arbor TMS является стандартом де-факто решения по визуализации, анализу и безопасности, основанному на IP flow.

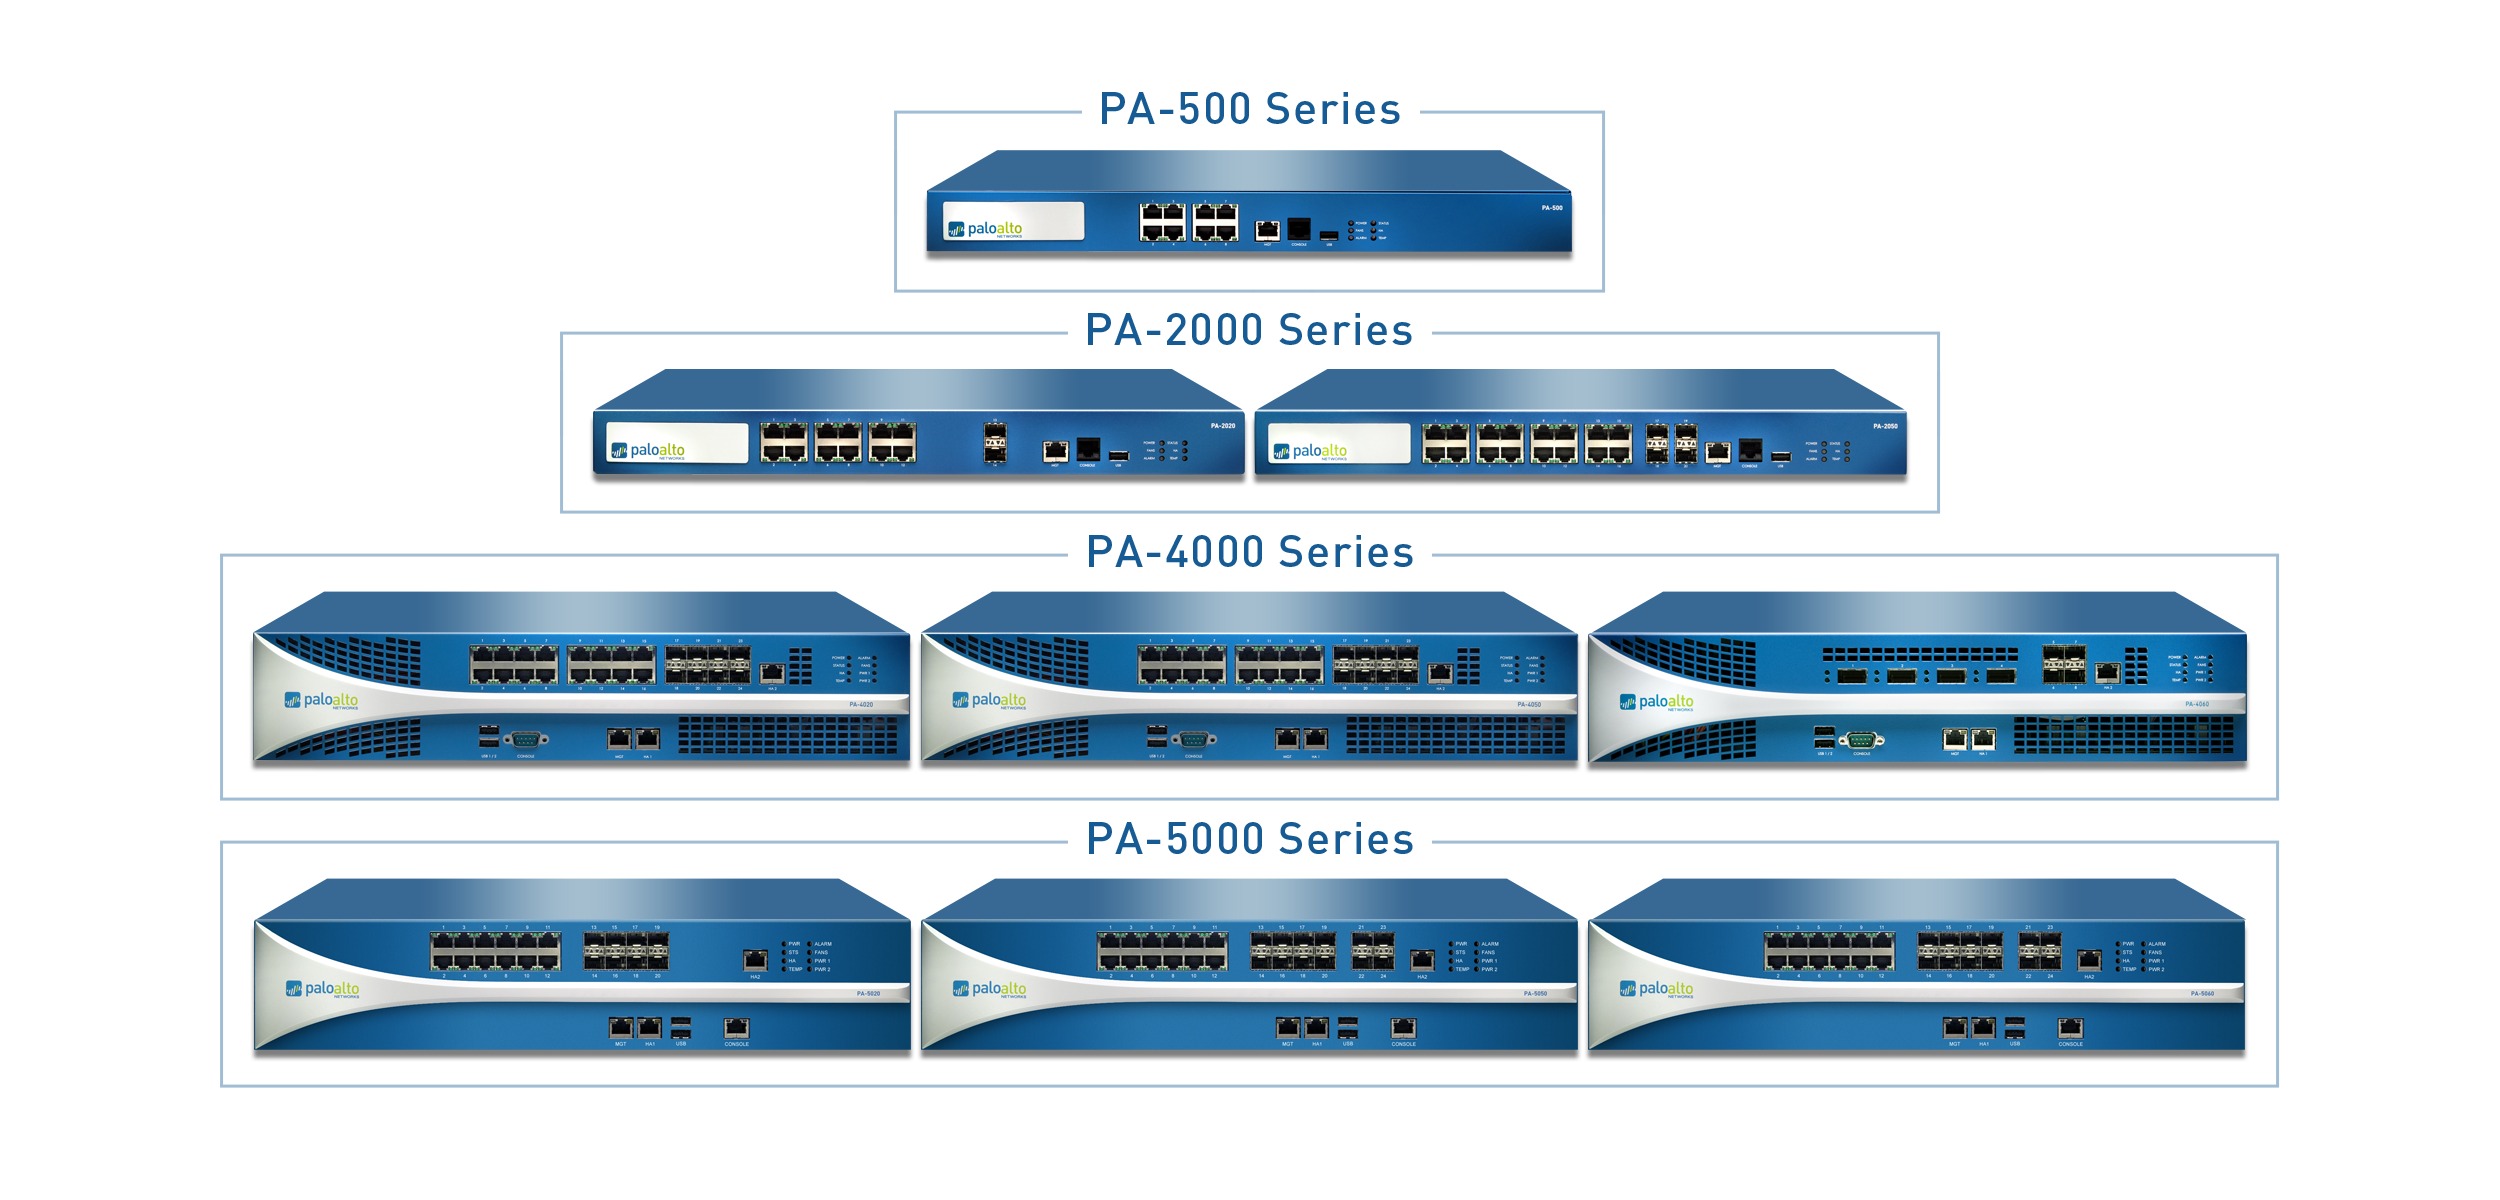
Next Generation Firewall
Межсетевой экран нового поколения, признанный аналитиками Gartner как ключевой инструмент для крупных предприятий. Объединяет полный набор средств для предотвращения вторжений, глубокой проверки трафика, контроля на уровне приложений и точного управления политиками безопасности.
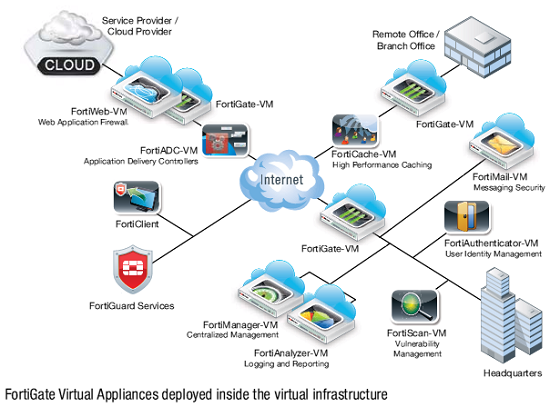
FortiGate
FortiGate — это новое поколение межсетевых экранов (NGFW), которое обеспечивает высокую производительность, комплексную защиту и удобство управления.


Cardinal
Cardinal - cистема управления распределенной сетевой инфраструктурой и функциями сетевой безопасности.
Cybert
Cybert — система высокоточной фильтрации трафика для защиты веб-ресурсов от DDoS-атак и ботовой активности на прикладном уровне L7. На базе многофакторного анализа и машинного обучения система детектирует и блокирует даже единичные вредоносные запросы, защищая сайты, веб-приложения и API от парсеров, флуда и низкочастотных DDoS-атак, сканеров уязвимостей, автоматизированного выкупа товаров и других атак на бизнес-логику, а также от угроз из списков OWASP, включая автоматизированные атаки нулевого дня.
Arbor APS
Arbor Networks APS обеспечивает on-premise защиту от DDoS для наиболее важных корпоративных и правительственных сетей.
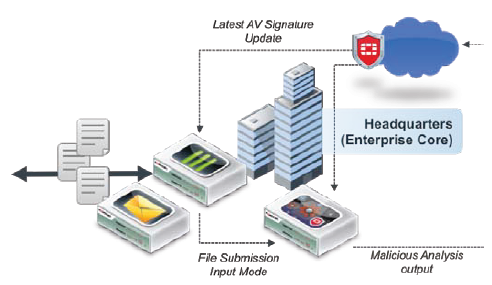
FortiSandBox
FortiSandbox просканирует и проверит файлы и ссылки, защитит данные пользователей сети.

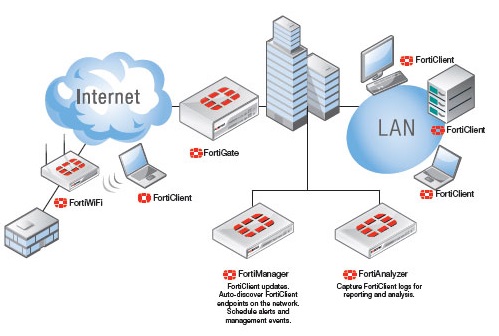
FortiClient
Приложение управления защитой для конечных устройств FortiClient является комплексным решением, которое расширяет возможности FortiGate Unified Threat Management и обеспечивает защиту конечных хостов вашей сети.
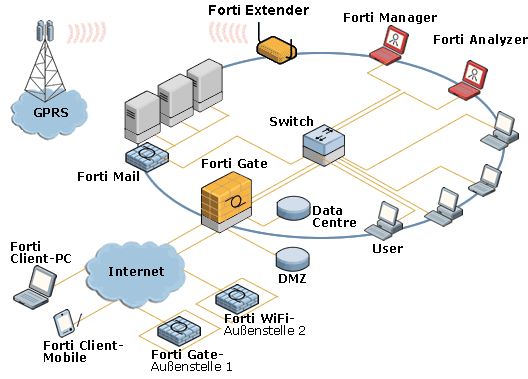
FortiExtender
FortiExtender 3G/4G идеален для резервирования подключения в распределенной корпоративной сети, периферийных офисах и в секторе SMB.
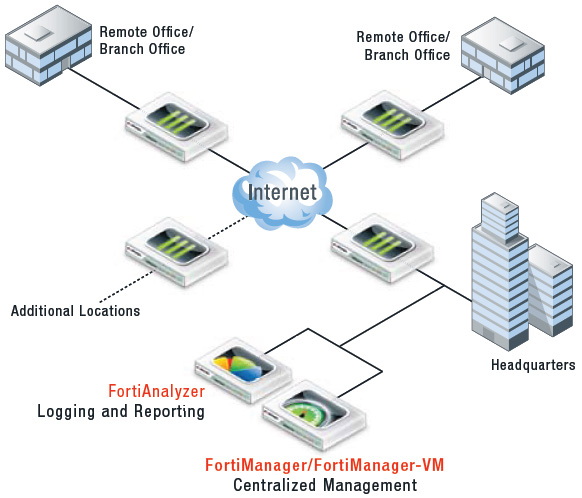
FortiManager
Централизованное управление устройствами: единая консоль управления межсетевыми экранами, коммутаторами, беспроводной инфраструктурой и конечными точками Fortinet.
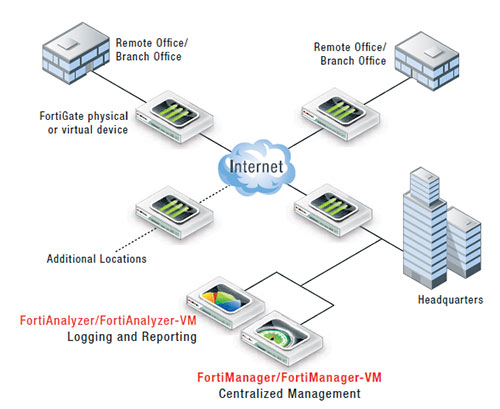
FortiAnalyzer
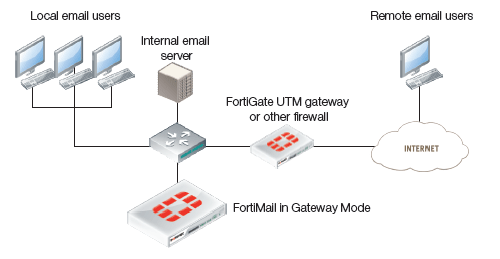
FortiMail
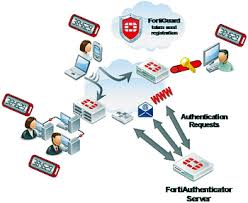
FortiToken
Решения сильной аутентификации FortiToken позволят с легкостью внедрять двухфакторную аутентификацию для доступа к защищенным сетевым устройствам и устройствам безопасности.
[ Подобрать оборудование ]
Найдём то, что вам нужно, в кратчайшие сроки
Оставьте заявку, чтобы наши менеджеры и инженеры связались с вами для просчёта коммерческого предложения
Найдём то, что вам нужно, в кратчайшие сроки
Оставьте заявку, чтобы наши менеджеры и инженеры связались с вами для просчёта коммерческого предложения

Узнать цену
Оставьте заявку, чтобы наши менеджеры и инженеры связались с вами для просчёта коммерческого предложения
Оставайтесь в центре событий вместе с Netwell
Подпишитесь на рассылку и узнавайте первыми о новых возможностях, мероприятиях и продуктах наших вендоров
использование файлов cookies. Подробнее